こんにちは。ランシステムのヒロ田中です。
皆さんの会社では、VPNやクラウドサービスへログインするとき、まだIDとパスワードだけに頼っていないでしょうか。
- 「パスワードは十分長くしている」
- 「定期的に変更しているから大丈夫」
そう思いたくなるところです。でも、もしそのパスワード自体が第三者に知られていたら、どうでしょう。ログイン画面から見れば、正しい認証情報を入力しているのが本人なのか、それとも攻撃者なのかを判断することはできません。
以前のコラムでもご紹介した、IPAの「情報セキュリティ10大脅威 2026」。
今回は、8位に挙げられた「リモートワーク等の環境や仕組みを狙った攻撃」を入り口に、企業の認証についてもう一歩掘り下げます。
「リモートワーク等の環境や仕組みを狙った攻撃」が6年連続で選出
IPAが公表した『情報セキュリティ10大脅威 2026』の組織編では、「リモートワーク等の環境や仕組みを狙った攻撃」が8位に挙げられ、2021年の初選出から6年連続で選ばれています。リモートワークが珍しい働き方ではなくなった一方で、社外から社内システムにつながる「入口」は、引き続き見直すべきポイントだということです。
これ、実はテレワークをしている社員だけの話ではありません。複数拠点から本部システムへ接続する店舗、外出先からクラウドサービスを使う営業担当者、遠隔でPCを管理する情報システム担当者。働く場所と利用するサービスが広がるほど、認証が必要な場面も増えていきます。
便利な入口が増えること自体は、悪いことではありません。ただ、「誰が、どこから、何にログインするのか」を把握しないまま入口だけが増えていくと、管理は少しずつ難しくなります。まず確認したいのは、社内に認証の弱い入口が残っていないかという点です。
パスワードを強くするだけでは、守り切れない場面がある
もちろん、推測されにくいパスワードを設定し、使い回しを避けることは大切です。では、それだけで十分でしょうか。フィッシングなどによって認証情報が外部へ渡ってしまえば、どれほど複雑なパスワードでも「正しい鍵」として使われる可能性があります。
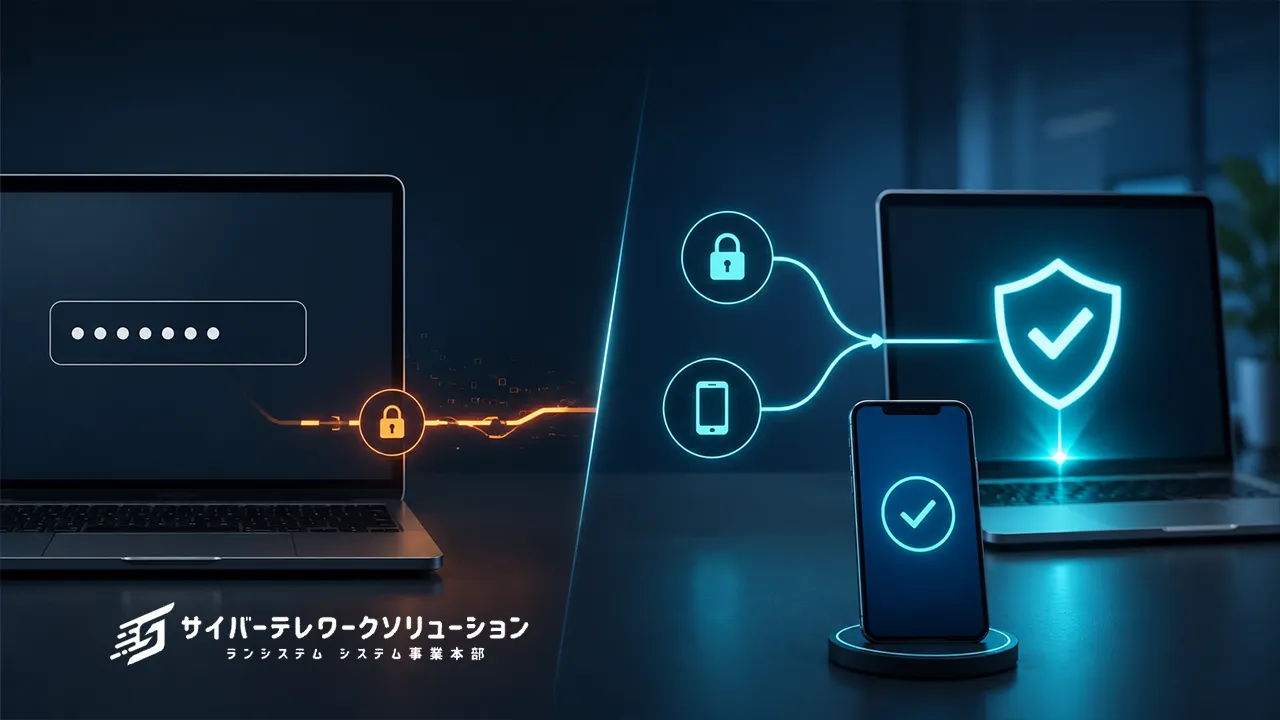
そこで考えたいのが、多要素認証です。これは、パスワードのような「知識情報」だけではなく、スマートフォンなどの「所持情報」や、指紋・顔などの「生体情報」といった異なる要素を組み合わせて本人確認を行う考え方です。IPAの解説書でも、パスワード以外の認証方式として多要素認証の利用が推奨されています。
要するに、「パスワードを知っている」だけでは入れない状態をつくるわけです。パスワードを捨てるというより、パスワードだけにすべてを任せない。現場では、この捉え方が分かりやすいと思います。
VPN・クラウド・PCログオンの認証をAuthPointで強化
ランシステムがご案内しているWatchGuard AuthPointは、クラウド管理型の多要素認証ソリューションです。リモートアクセスVPN、SAMLに対応したクラウドアプリケーション、WindowsやmacOSのPCログオンなど、業務で使う複数の入口に認証を追加できます。
認証にはスマートフォンのモバイルアプリを活用し、プッシュ通知、ワンタイムパスワード、オフライン時の二次元コードに対応しています。専用のハードウェアを一人ひとりに配ることなく始めやすく、管理側ではユーザーやグループ、利用するリソースに応じた認証ポリシーを設定し、ログやレポートを確認できます。
たとえば、社外からVPNへ接続するときだけ認証を追加する。複数のクラウドサービスで認証方法をそろえる。PCそのものへのログオンを強化する。自社が抱えている課題に合わせて、守る入口を整理しながら検討できるのがポイントです。
ただし、多要素認証を入れれば、あらゆる攻撃を防げるというわけではありません。機器やソフトウェアの更新、端末保護、アクセス権限の見直し、突然届いた認証要求を安易に承認しないための周知など、ほかの対策と組み合わせて運用することが前提です。
多要素認証は、導入後の運用まで考えて選ぶ
多要素認証は、導入して終わりではありません。実際に毎日使うのは現場です。
認証に時間がかかりすぎれば利用者の負担になります。スマートフォンを機種変更したとき、紛失したとき、利用者が異動・退職したときにどう対応するか。ここを決めておかないと、いざというときに情報システム担当者へ問い合わせが集中します。
まずは、VPN、クラウドサービス、PCログオンなど、現在使っている接続先を洗い出します。そのうえで、外部から接続できるものや重要な情報を扱うものから優先順位を付ける。利用者への案内、端末交換時の手続き、問い合わせ窓口や復旧手順まで整理しておくと、導入後の混乱を抑えやすくなります。
「多要素認証が必要なのは分かっている。でも、どこから手を付けるべきか分からない。」
そんな企業様も少なくないと思います。ランシステムでは、VPNやクラウドサービス、PCの利用状況を伺いながら、WatchGuard AuthPointをどこに、どのように組み合わせるかをご提案します。
まずは、自社のログイン画面を思い浮かべてみてください。その入口は、本当に本人だけが通れる仕組みになっているでしょうか。AuthPointの機能や利用ケースについては、製品ページをご覧ください。
製品詳細:WatchGuard AuthPoint(クラウド多要素認証)